The Signal
I ricercatori di JPMorgan combinano autenticazione e ampliamento delle chiavi nella QKD
I ricercatori di JPMorganChase hanno testato un protocollo quantistico di ampliamento autenticato delle chiavi che combina autenticazione e generazione delle chiavi. Ciascuna delle tre esecuzioni ha prodotto tra 177.000 e 213.000 bit di chi
Quantum.world Team · Scritto con l’IA · verificato ·
Tre esecuzioni di prova di un protocollo quantistico per le chiavi di JPMorganChase hanno prodotto ciascuna circa 200.000 bit di chiave segreta, combinando l’autenticazione del client con la generazione delle chiavi. Pubblicato il 28 ottobre su Quantum, il protocollo consente inoltre alle parti di riutilizzare le chiavi di autenticazione dopo una sessione riuscita, anziché sostituirle dopo ogni esecuzione.
Il lavoro è opera di otto ricercatori del gruppo Global Technology Applied Research di JPMorganChase: Wen Yu Kon, Jefferson Chu, Kevin Han Yong Loh, Obada Alia, Omar Amer, Marco Pistoia, Kaushik Chakraborty e Charles Lim. Chiamano il metodo espansione quantistica autenticata delle chiavi, o QAKE.
«Abbiamo implementato sperimentalmente il protocollo con un’adeguata post-selezione.»
— scrivono gli autori dell’articolo. Wen Yu Kon et al., autori dell’articolo
Due verifiche di autenticazione nella sessione QKD
La QKD convenzionale genera bit segreti condivisi, ma le parti che comunicano devono comunque autenticarsi a vicenda e autenticare i loro messaggi classici. Il progetto del team di JPMorgan integra questi compiti nella sessione di distribuzione delle chiavi: autentica Alice e la trascrizione degli scambi, poi verifica Bob, mediante due passaggi di autenticazione verso la fine del protocollo.
Il progetto combina inoltre la verifica degli errori con l’autenticazione, riducendo la quantità di casualità condivisa consumata durante la post-elaborazione. Anche un seme precondiviso per l’amplificazione della riservatezza può essere riutilizzato. Secondo gli autori, l’approccio può ridurre il lavoro necessario per sostituire i segreti di autenticazione sui server di un fornitore di servizi. Il riutilizzo delle chiavi si applica però quando il protocollo riesce: in caso di sessioni fallite, il protocollo passa a nuove etichette segrete anziché continuare a usare le stesse chiavi.
Circa 200.000 bit da un test con post-selezione
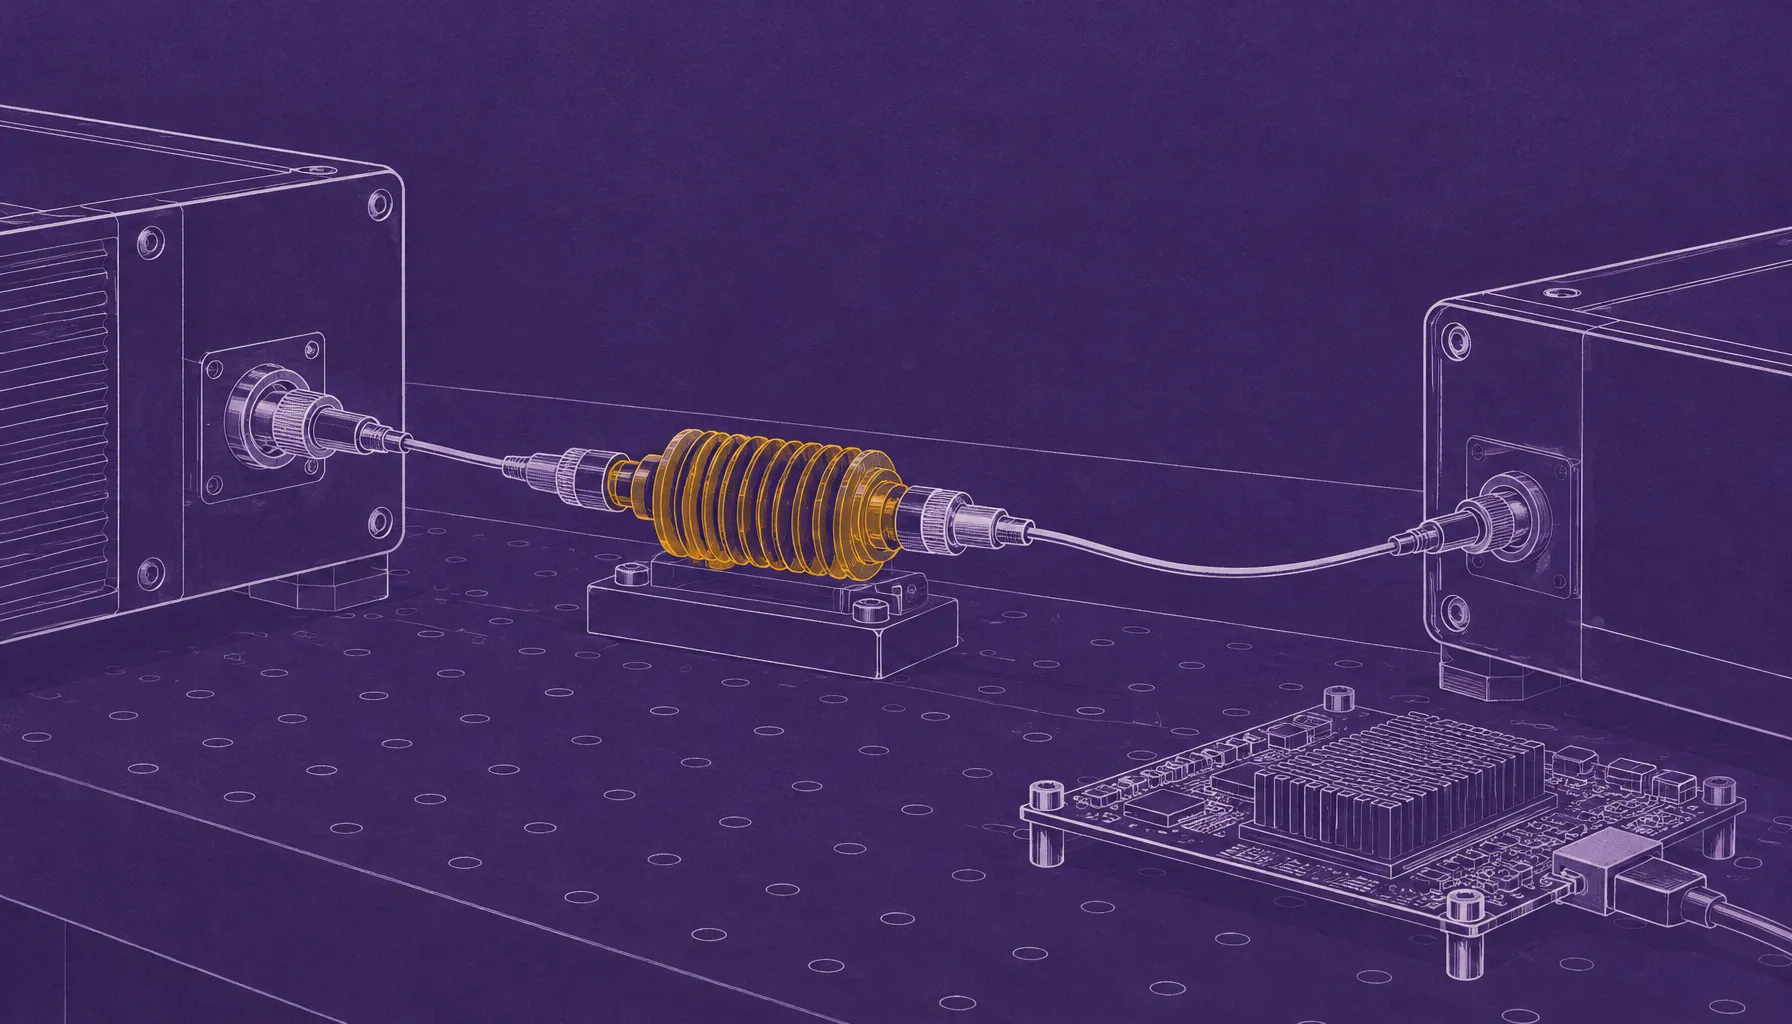
I ricercatori hanno testato il protocollo usando sistemi QKD commerciali ID Quantique Clavis XGR. Un attenuatore ottico ha imposto una perdita di canale di 10 decibel, equivalente alla perdita di un collegamento in fibra di 45 chilometri; l’apparato non ha inviato segnali quantistici lungo un tratto effettivo di fibra di quella lunghezza. Il team ha fissato al 25% la probabilità dei round di test e ha raccolto dati in tre esecuzioni.
Dopo la post-selezione, ciascuna esecuzione ha utilizzato circa 20 miliardi di segnali. La probabilità di rilevazione misurata era di circa 1,03 × 10⁻⁴ per segnale, mentre il tasso di errore sui bit quantistici era di circa il 2%. Le lunghezze delle chiavi risultanti sono state di 177.000 bit nella prima esecuzione e di 213.000 bit in ciascuna delle due successive. L’articolo calcola queste lunghezze usando un parametro di segretezza di 10-15.
L’elaborazione offline limita ciò che la dimostrazione mostra
L’esperimento dimostra un protocollo che utilizza vero hardware QKD, ma non mostra un sistema completo in tempo reale. Gli autori hanno sottoposto a post-selezione i dati grezzi registrati per bilanciare le rilevazioni tra le due basi di misura, quindi hanno eseguito offline, tramite software, i passaggi rimanenti del protocollo, tra cui correzione degli errori, autenticazione e amplificazione della riservatezza. L’articolo descrive inoltre un’implementazione dell’hashing di Toeplitz su una FPGA Virtex UltraScale+, con una frequenza di clock di 332 MHz.
L’analisi di sicurezza considera sessioni ripetute e distingue le condizioni per l’autenticazione da quelle per la riservatezza dei dati. Si basa inoltre sull’ipotesi che i segreti condivisi non trapelino attraverso canali laterali tra una sessione e l’altra. Il test dimostra quindi un’implementazione con post-elaborazione nell’ambito di un modello specificato di perdite ed errori, non il funzionamento senza supervisione su una rete operativa. Tra le questioni da affrontare per l’impiego pratico figurano l’integrazione dell’elaborazione in tempo reale e le prestazioni del protocollo su una connessione in fibra attiva.